Cum încearcă escrocii să fure datele bancare ale românilor. Metodele prin care pot goli conturile
Mesajele false de la bănci, apelurile telefonice și linkurile către site-uri frauduloase sunt folosite pentru furtul datelor bancare. Infractorii încearcă să obțină parole, coduri de autentificare și informații despre carduri, profitând de încrederea și graba victimelor.
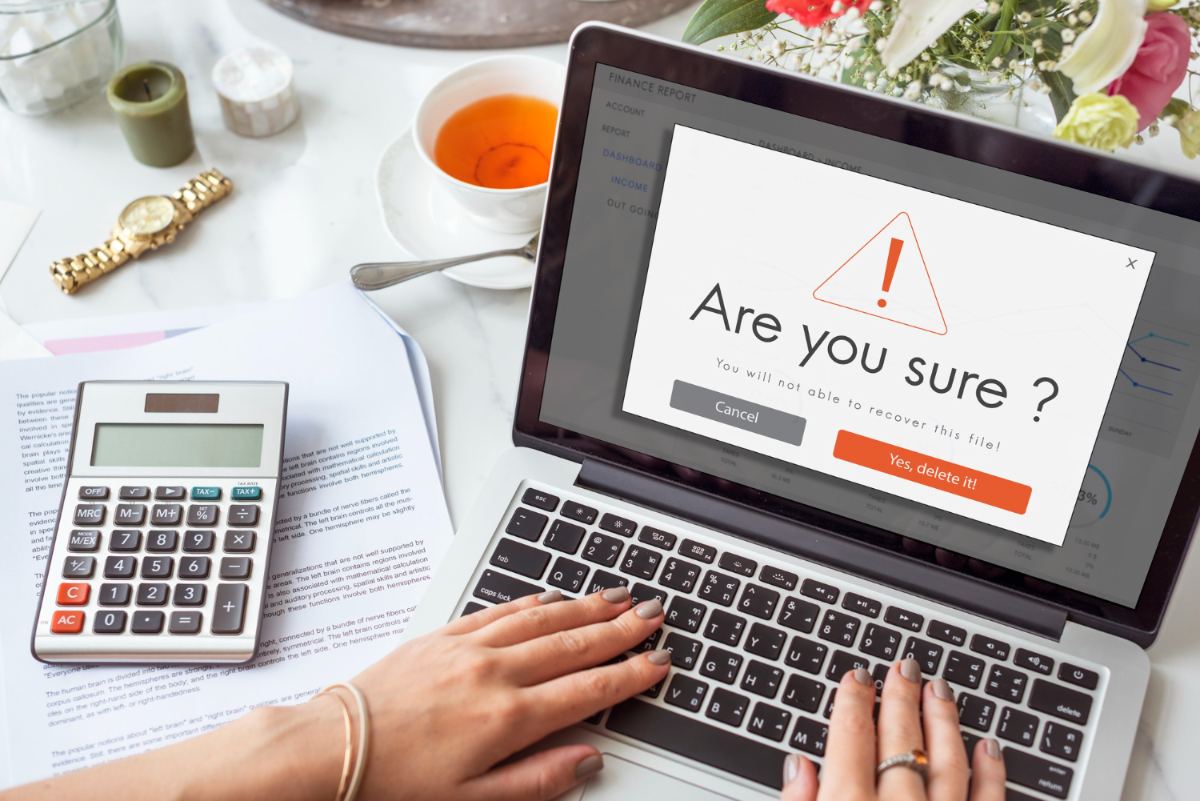
Foto: Magnific.com
Un mesaj care anunță blocarea unui cont bancar, un apel despre o tranzacție suspectă sau o notificare privind un colet care nu poate fi livrat pot reprezenta începutul unei tentative de fraudă. În spatele unor asemenea comunicări se pot afla infractori care încearcă să obțină acces la banii și informațiile personale ale românilor.
Escrocii folosesc tot mai multe canale pentru a ajunge la potențialele victime, de la SMS-uri și e-mailuri până la apeluri telefonice, rețele sociale și aplicații de mesagerie. Mesajele pot conține siglele unor instituții cunoscute, formulări oficiale și linkuri către pagini care imită site-urile autentice.
Scopul este determinarea persoanei contactate să introducă informații confidențiale, să aprobe o operațiune bancară sau să instaleze o aplicație care permite accesul neautorizat la dispozitiv.
Citește și: Dispozitivele care te ascultă permanent: Riscuri de confidențialitate în era tehnologiei moderne
Una dintre caracteristicile acestor tentative este crearea unui sentiment de urgență. Victima este avertizată că riscă să piardă bani, că trebuie să își confirme identitatea sau că un serviciu va fi suspendat dacă nu acționează imediat.
Mesajele false și apelurile de la „bancă”, printre metodele folosite de infractori
O metodă întâlnită frecvent este phishingul, prin care infractorii trimit mesaje ce par să provină de la bănci, companii de curierat sau instituții publice.
Destinatarului i se cere să acceseze un link pentru actualizarea datelor personale, confirmarea unei plăți sau deblocarea unui cont. Pagina deschisă poate reproduce aspectul unui site bancar, însă informațiile introduse ajung la atacatori.
În cazul fraudelor prin SMS, cunoscute drept smishing, mesajele pot anunța o plată respinsă, o problemă cu livrarea unui colet sau necesitatea achitării unei taxe.
Escrocii folosesc și apeluri telefonice, metodă denumită vishing. Persoana care sună se prezintă drept angajat al băncii și susține că în contul victimei a fost identificată o tranzacție suspectă.
Sub pretextul protejării economiilor, aceasta poate solicita coduri de autentificare, parole sau transferarea banilor într-un presupus cont de siguranță.
Citește și: Cum recunoști o tentativă de fraudă prin telefon. Semnele care ar trebui să te pună imediat în gardă
O altă tehnică este falsificarea numărului de telefon afișat pe ecran, cunoscută drept spoofing. Prin această metodă, apelul poate părea că provine de la o bancă sau de la o instituție oficială, deși este inițiat de infractori.
În unele cazuri, victimele sunt convinse să instaleze aplicații de acces la distanță. Dacă utilizatorul acordă permisiunile solicitate, atacatorii pot vedea informațiile afișate pe dispozitiv și pot încerca să controleze anumite operațiuni.
42% dintre incidentele raportate la DNSC au fost fraude telefonice
În primele șase luni ale anului 2026, înșelătoriile telefonice au reprezentat 42% dintre incidentele raportate Directoratului Național de Securitate Cibernetică. Fraudele prin e-mail și pagini false au avut o pondere de 14%, iar cele prin SMS, de 13%. Datele au fost prezentate în iulie, în cadrul evenimentului ING SAFE Talks, organizat cu participarea DNSC și a Poliției Române. Procentele reflectă raportările către instituție, nu totalul fraudelor produse în România.
Într-un avertisment publicat la 9 august 2026, Poliția Română a explicat că infractorii pot cunoaște deja numele, adresa de e-mail sau numărul de telefon al persoanei apelate. Informațiile sunt folosite pentru a câștiga încrederea victimei, înainte de solicitarea unor date confidențiale. Polițiștii atrag atenția că băncile nu cer telefonic parole, coduri de autentificare sau transferarea economiilor în presupuse conturi de siguranță.
Ce date urmăresc escrocii și cum își pot proteja românii banii
Informațiile urmărite de infractori diferă în funcție de metoda utilizată. Printre acestea se numără numărul cardului, data expirării, codul CVV, parolele serviciilor de internet banking și codurile de autentificare transmise prin SMS sau prin aplicațiile bancare.
Obținerea acestor date poate permite inițierea unor operațiuni neautorizate, în funcție de mecanismele de securitate ale instituției financiare și de informațiile compromise.
O atenție deosebită trebuie acordată solicitărilor de aprobare a tranzacțiilor. O persoană poate fi convinsă că verifică identitatea sau anulează o plată, deși în realitate autorizează o operațiune financiară.
Pentru verificarea unei comunicări suspecte, utilizatorii trebuie să contacteze banca prin numerele oficiale, fără să folosească linkurile sau datele de contact transmise de presupusul reprezentant.
Parolele, codurile PIN și codurile de autentificare nu trebuie comunicate persoanelor care sună sau trimit mesaje, indiferent de instituția pe care pretind că o reprezintă.
Dacă datele bancare au fost divulgate, banca trebuie anunțată imediat pentru blocarea cardului sau a accesului compromis și verificarea tranzacțiilor. În cazul unor transferuri deja efectuate, este importantă solicitarea urgentă a măsurilor de recuperare disponibile.
În România, incidentele de securitate cibernetică pot fi raportate Directoratului Național de Securitate Cibernetică, la numărul 1911, iar tentativele de înșelăciune pot fi sesizate Poliției Române.
Cuvinte cheie: fraude bancare, furt date bancare, phishing romania, escrocherii online, securitate bancara
Citește și
Suntem singuri în Univers? Ce arată cele mai recente descoperiri științifice despre viața extraterestră
Lavinia Tosa · 4 noi 2026
Tensiuni diplomatice la G20: Rusia se opune prezenței Poloniei. Lavrov acuză SUA: „Acest lucru încalcă principiile diplomației multilaterale”
Andreea Ionescu · 31 oct 2026
Nvidia se implică financiar în construcția unui uriaș centru de date pentru Anthropic
Andreea Ionescu · 31 oct 2026
De ce se grăbesc fondurile de investiții să atragă capital? Avertismentul investitorilor din umbră
Andreea Ionescu · 31 oct 2026