De ce nu trebuie să scanezi orice cod QR găsit în spațiul public. Cum îți pot fi furate datele bancare
Codurile QR de pe parcări, meniuri sau afișe pot ascunde linkuri către site-uri frauduloase. Infractorii le folosesc pentru a obține date bancare, parole sau plăți neautorizate. Iată ce trebuie să verifici înainte de scanare și cum recunoști o posibilă înșelătorie.
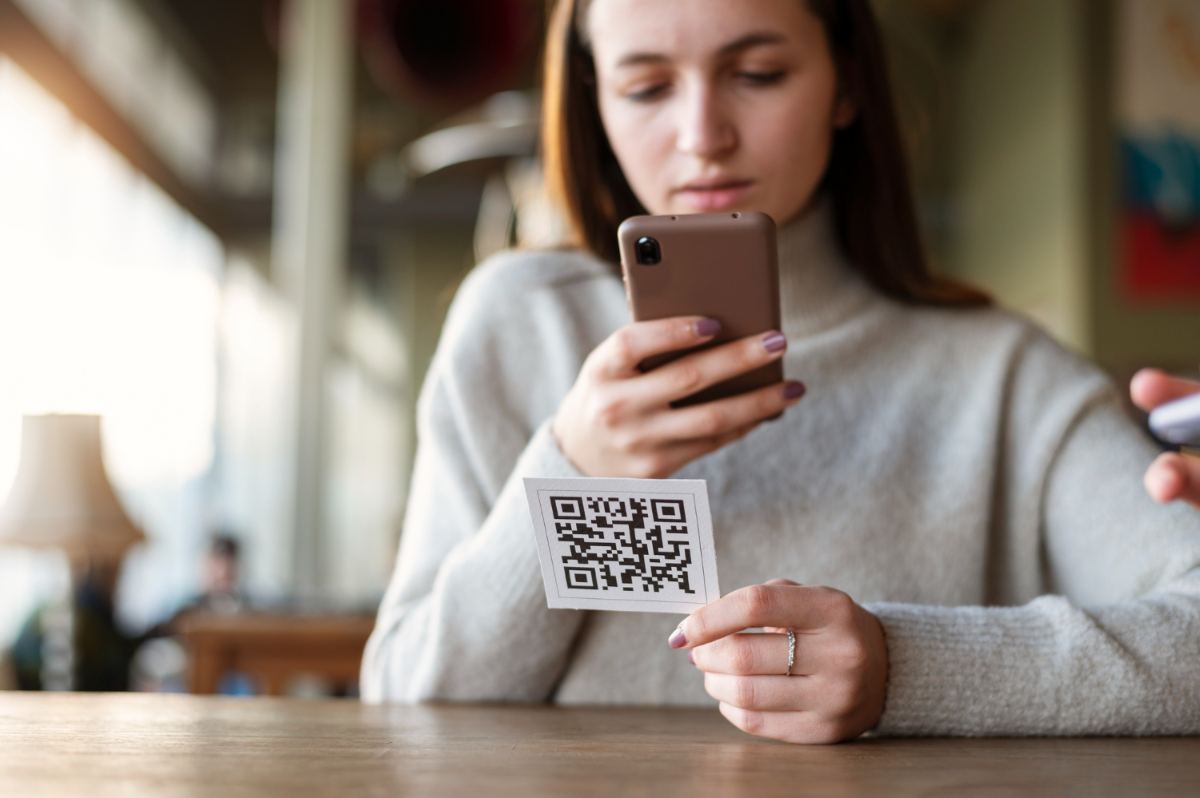
Foto: Magnific.com
Un cod QR lipit pe un parcometru, pe masa unei cafenele sau pe un afiș dintr-o stație de autobuz poate părea o modalitate rapidă de a accesa un serviciu. În realitate, dacă acel cod a fost înlocuit sau modificat de infractori, scanarea lui poate direcționa utilizatorul către o pagină creată pentru furtul datelor personale.
Metoda este cunoscută sub numele de quishing, o formă de phishing în care atacatorii folosesc coduri QR pentru a atrage victimele pe site-uri frauduloase. Spre deosebire de un link obișnuit, adresa ascunsă într-un cod QR nu poate fi citită direct, ceea ce face mai dificilă identificarea destinației înainte de scanare.
Riscul nu provine din simpla existență a codului QR, ci din acțiunile pe care utilizatorul le face după deschiderea linkului. Introducerea datelor cardului, autentificarea pe un site fals sau instalarea unei aplicații necunoscute pot duce la compromiterea informațiilor personale.
Citește și: Cum încearcă escrocii să fure datele bancare ale românilor. Metodele prin care pot goli conturile
Cum funcționează înșelătoria cu coduri QR false
Una dintre cele mai întâlnite metode presupune lipirea unui cod QR fals peste unul legitim. Infractorii pot modifica astfel afișele din parcări, stațiile de transport sau alte locuri în care oamenii sunt obișnuiți să scaneze coduri pentru informații și plăți.
În septembrie 2026, Comisia Federală pentru Comerț din Statele Unite (FTC) a avertizat asupra cazurilor în care codurile QR autentice de pe aparatele de plată pentru parcare au fost acoperite cu autocolante frauduloase.
După scanare, utilizatorii erau direcționați către pagini care imitau platformele oficiale de plată. Acolo li se cerea să introducă datele cardului, sub pretextul achitării parcării.
O altă metodă constă în amplasarea unor coduri QR pe afișe care promit reduceri, premii sau acces la servicii gratuite. Persoanele care le scanează pot ajunge pe site-uri unde li se solicită informații personale ori instalarea unor aplicații.
FBI a avertizat că infractorii pot folosi codurile QR pentru a redirecționa utilizatorii către pagini de phishing, pentru a iniția descărcarea unor programe periculoase sau pentru a modifica destinația unei plăți.
Simpla scanare a unui cod cu camera telefonului nu înseamnă, în mod obișnuit, că datele bancare au fost furate. Pericolul crește atunci când utilizatorul accesează linkul, furnizează informații confidențiale, autorizează o tranzacție sau instalează software necunoscut.
Citește și: Dispozitivele care te ascultă permanent: Riscuri de confidențialitate în era tehnologiei moderne
Cum verifici un cod QR înainte să îl folosești
Există câteva măsuri prin care utilizatorii pot reduce riscul de fraudă:
Verifică dacă este lipit peste alt cod. Un autocolant aplicat neuniform, marginile desprinse sau urmele unei etichete dedesubt pot indica o modificare.
Citește adresa site-ului înainte să o deschizi. Camera telefonului afișează de regulă o previzualizare a linkului. Verifică numele domeniului și eventualele litere schimbate.
Nu introduce imediat datele cardului. Dacă pagina solicită o plată, verifică independent că aparține comerciantului sau instituției respective.
Folosește aplicațiile și site-urile oficiale. Pentru parcare, bilete sau alte servicii, este mai sigur să accesezi direct platforma cunoscută.
Evită instalarea aplicațiilor necunoscute. Nu accepta descărcarea unui fișier sau acordarea unor permisiuni neobișnuite doar pentru că un cod QR îți cere acest lucru.
Fii atent la mesajele urgente. Solicitările de plată imediată, amenințările cu amenzi sau promisiunile unor premii pot fi folosite pentru a determina utilizatorul să acționeze fără verificări.
Un site care folosește HTTPS nu este automat legitim. Conexiunea criptată protejează transmiterea datelor, dar nu confirmă identitatea operatorului paginii.
FTC recomandă verificarea atentă a adreselor web și actualizarea sistemului de operare al telefonului, iar FBI recomandă folosirea camerei integrate în locul instalării unor aplicații necunoscute pentru scanarea codurilor QR.
Citește și: Cum recunoști o tentativă de fraudă prin telefon. Semnele care ar trebui să te pună imediat în gardă
Dacă ai scanat un cod suspect, dar nu ai deschis linkul și nu ai furnizat informații, în mod normal nu este necesară blocarea cardului. Dacă ai introdus date bancare, contactează imediat banca pentru protejarea contului. În cazul în care ai introdus o parolă, schimb-o și verifică activitatea contului.
În România, tentativele de fraudă cibernetică pot fi raportate către Directoratul Național de Securitate Cibernetică, prin numărul 1911 sau prin canalele oficiale de pe site-ul DNSC.
Cuvinte cheie: cod qr fals, frauda cod qr, quishing, securitate cibernetica, furt date bancare
Citește și
O nouă tehnologie bazată pe inteligență artificială ar putea reda vederea persoanelor nevăzătoare
Lavinia Tosa · 19 noi 2026
Bula inteligenței artificiale ar putea exploda până în 2028. Avertismentul fostului șef al SEC
Cristina Popa · 18 noi 2026
De ce oamenii de știință dezvoltă materiale care se repară singure. Tehnologia care ar putea schimba industria
Lavinia Tosa · 17 noi 2026
Fuziunea nucleară ar putea schimba modul în care producem energie. Cum funcționează tehnologia viitorului
Lavinia Tosa · 16 noi 2026